티스토리에 걸려 있던 도메인을 Cloudflare Pages로 옮기기
도메인은 주소창에 넣어도 열리지 않았다. 스크립트로 확인하니 인증서 오류였다.
targetUrl https://smalluniverse.org 0 DEAD CERT_HAS_EXPIRED예전에 개인 도메인을 티스토리 블로그에 연결해 뒀다. 블로그는 쓰지 않게 됐는데 DNS 레코드는 그대로 남아 있었고, 티스토리 쪽 인증서는 만료된 채로 방치돼 있었다. 네임서버는 이미 Cloudflare였다. Cloudflare DNS에서 티스토리 레코드를 지우고 Pages 프로젝트를 붙이면 끝나는 일이었는데, 세 군데에서 막혔다.
dig에는 IP가 나오는데 대시보드에는 A 레코드가 없었다
터미널에서 조회하면 분명히 IP가 나왔다.
dig +short A smalluniverse.org27.0.236.142“A 레코드 27.0.236.142를 지우자”고 마음먹고 대시보드에 들어갔는데, 레코드 목록에 A 레코드가 없었다.
단서는 다시 조회했을 때 나왔다. 같은 명령인데 IP가 달랐다.
211.249.222.34고정된 A 레코드라면 값이 바뀔 리 없다. www를 조회하니 답이 보였다.
dig +short www.smalluniverse.org @<cloudflare 네임서버>host.tistory.io.루트 도메인에도 CNAME 레코드 host.tistory.io가 걸려 있었다. 원래 DNS 규칙에서는 루트 도메인에 CNAME을 둘 수 없다. Cloudflare는 이걸 허용하는 대신, 조회가 들어오면 CNAME 대상의 IP를 직접 찾아서 A 레코드인 것처럼 응답한다. CNAME flattening이라는 기능이다.
그래서 밖에서 dig로 보면 A 레코드처럼 보이고, IP는 티스토리 서버가 바뀔 때마다 따라 바뀐다. 대시보드에서 찾아야 할 것은 이 둘이었다.
| Type | Name | Content |
|---|---|---|
| CNAME | smalluniverse.org | host.tistory.io |
| CNAME | www | host.tistory.io |
두 개를 지웠다. 이제는 루트 도메인의 dig 결과만 보고 레코드 종류를 단정하지 않는다. IP가 조회할 때마다 바뀌거나 대시보드에 A 레코드가 없으면 flattening된 CNAME부터 의심한다.
Activate domain을 누르지 않았다
Pages 프로젝트의 Custom domains → Set up a custom domain에서 도메인을 입력하고 넘어갔다. 다 됐다고 생각하고 확인해 보니 사이트가 아예 열리지 않았다.
dig +short smalluniverse.org @<cloudflare 네임서버>
# (아무것도 나오지 않음)
티스토리 레코드는 지워졌는데 새 레코드가 없었다. 도메인이 아무 곳도 가리키지 않는 상태였다.
마지막 단계를 누르지 않은 탓이었다. 도메인 추가는 두 단계다. Enter domain에서 도메인을 입력하고 Continue를 누르면 Configure DNS로 넘어가고, 그 “Confirm new DNS record” 화면에 Cloudflare가 추가할 레코드가 표시된다.
| Type | Name | Content | TTL |
|---|---|---|---|
| CNAME | @ | <프로젝트>.pages.dev | Auto |
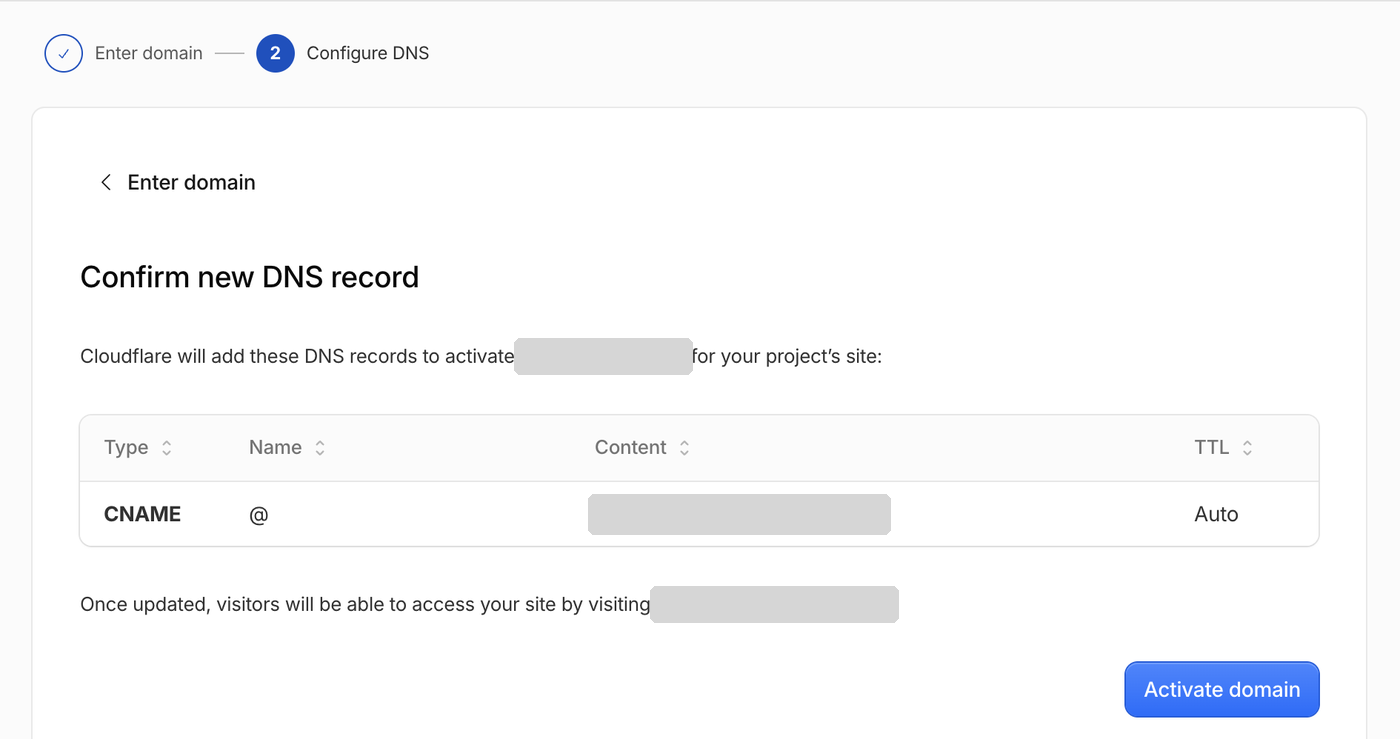
여기서 Activate domain을 눌러야 레코드가 실제로 만들어진다. 첫 화면에서 Continue만 누르고 창을 닫았던 것 같다. 이 화면을 다시 열어 버튼을 누르고, www도 같은 순서로 추가했다.
옛 레코드를 지우는 순간부터 새 레코드가 생길 때까지 사이트는 내려가 있다. 방문자가 있는 사이트라면 지우기 전에 순서를 정해 두고 연달아 진행해야 한다. 내 경우는 어차피 인증서 만료로 안 열리던 도메인이라 손해가 없었다.
522는 45초쯤 뒤에 200이 됐다
Activate를 누르자 도메인 목록에 상태가 표시됐다.
smalluniverse.org: Verifyingwww.smalluniverse.org: Initializing
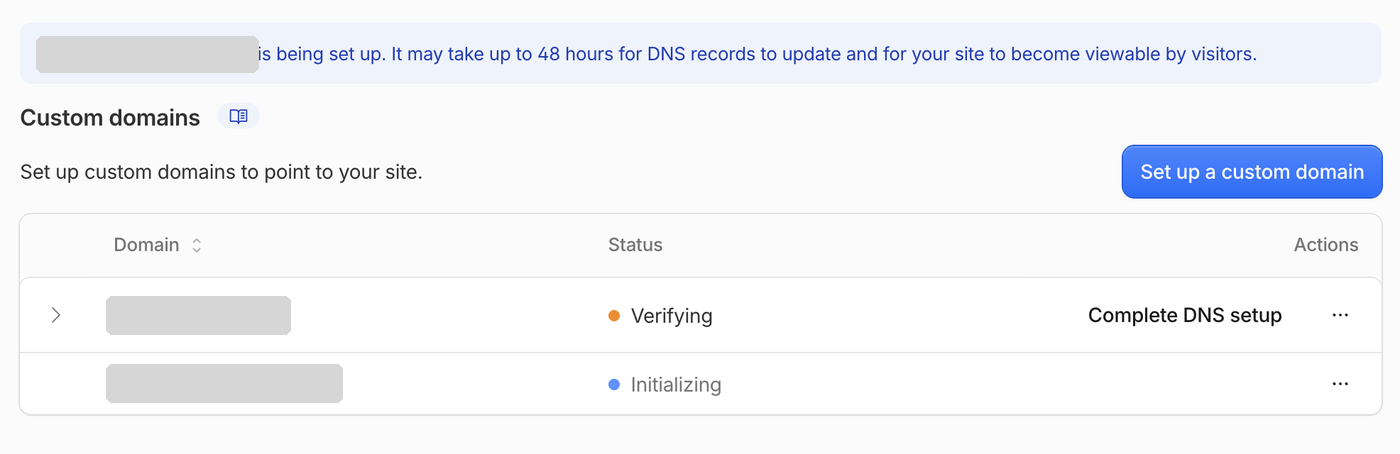
위에는 최대 48시간이 걸릴 수 있다는 안내가 떴다. 실제로 걸린 시간은 훨씬 짧았다. 바로 조회해 보니 DNS는 이미 Cloudflare IP를 돌려주고 있었고, HTTPS 요청에는 522가 나왔다.
curl -s -o /dev/null -w '%{http_code}\n' https://smalluniverse.org/
# 522522는 DNS는 연결됐지만 Cloudflare가 뒤의 사이트에 아직 닿지 못한다는 뜻이다. 설정이 틀렸다기보다 준비가 덜 끝난 상태로 보고 기다렸다. 새로고침을 반복하는 대신 15초마다 확인하는 명령을 돌려 두었다.
for i in $(seq 1 80); do
  code=$(curl -s -m 10 -o /dev/null -w '%{http_code}' https://smalluniverse.org/)
  [ "$code" = 200 ] && echo "200 (약 $((i*15))초)" && break
  sleep 15
done
루트 도메인은 이 명령을 돌린 지 45초쯤 뒤에 200이 됐다. www는 그때도 522였고, 몇 분 뒤 다시 확인했을 때 200이었다. http://로 들어온 요청은 따로 설정하지 않았는데도 https://로 301 이동했다.
canonical은 200을 본 뒤에 바꿨다
이 시점의 페이지는 여전히 pages.dev 주소를 canonical로 선언하고 있었다.
curl -s https://smalluniverse.org/ | grep -o '<link rel="canonical"[^>]*>'
# <link rel="canonical" href="https://<프로젝트>.pages.dev/">
순서를 일부러 이렇게 잡았다. 도메인이 실제로 사이트를 서비스하는 것을 확인하기 전에 canonical을 먼저 바꾸면, 연결이 실패했을 때 죽은 주소를 원본이라고 선언하게 된다. 200을 확인한 뒤에 설정 한 줄(domainReady: true)을 바꿔 배포했고, 결과를 다시 읽어 봤다.
curl -s https://smalluniverse.org/ | grep -o '<link rel="canonical"[^>]*>'
# <link rel="canonical" href="https://smalluniverse.org/">

curl -s https://smalluniverse.org/sitemap-0.xml | grep -c '<loc>'      # 37
curl -s https://smalluniverse.org/sitemap-0.xml | grep -c 'pages.dev'  # 0
sitemap의 URL 37개가 전부 새 도메인이고 pages.dev가 하나도 남지 않은 것까지 확인했다. 이 설정 구조는 모노레포 배포 글에 적어 두었다.
남은 일이 둘 있다. www와 루트가 같은 내용을 둘 다 200으로 보여 준다. canonical이 있어서 급하지는 않지만, www를 루트로 보내는 리다이렉트 규칙을 걸 생각이다. 그리고 예전 Pages 프로젝트가 같은 글의 옛 버전을 계속 서비스하고 있다. 중복이 되므로 지워야 한다.